Pilex Secure
Je medewerkers gebruiken ChatGPT, Copilot en eigen agents. Pilex Secure laat zien wat er draait, wat het kost en of het binnen de regels blijft.
30 minuten, met je eigen use-case. Je ziet het register, de werkomgeving en het risicobord.
Pilex Secure is AI-governance software van Pilex AI uit Volendam. Het registreert elke AI-agent, elk gesprek en alle AI-kosten in je organisatie, spoort shadow AI op en legt per toepassing de risicoklasse vast. Dat helpt je aantonen dat je voldoet aan de EU AI Act, de AVG en NIS2, ook voor AI buiten Microsoft.
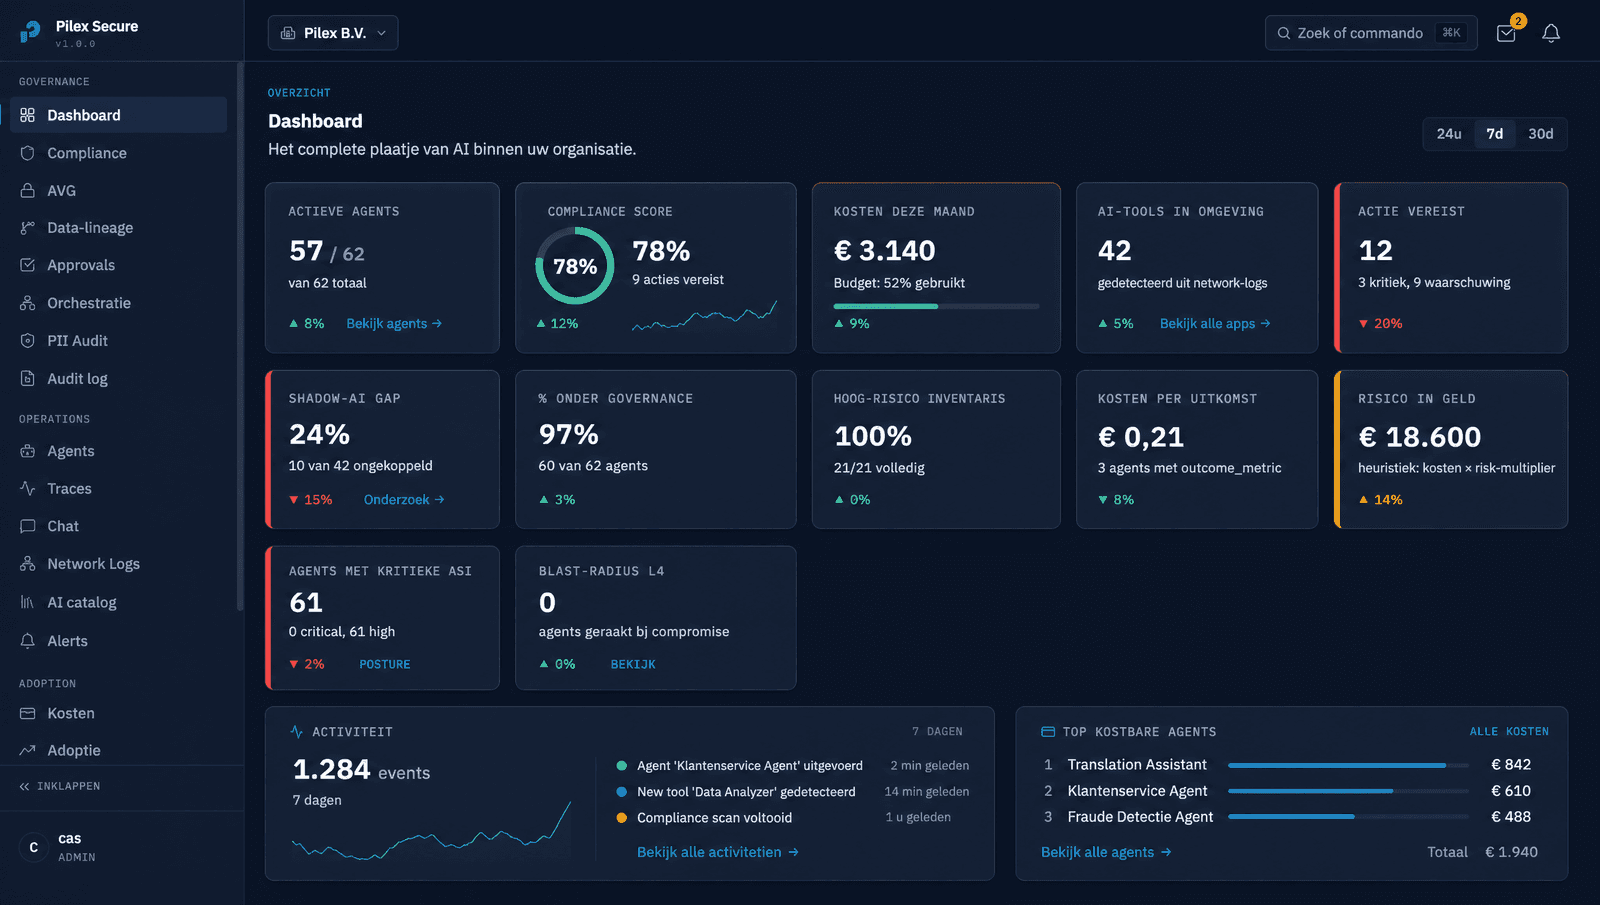
Alle AI in je organisatie in één blik.
Weet jij welke AI er vandaag in je organisatie draait?
Je medewerkers gebruiken AI, ook zonder beleid. De vraag is of je kunt zien waar, waarmee en met welke data.
Het gat tussen gebruik en grip is het risico dat je nu loopt.
- 75%
- van de organisaties kan geen volledige lijst opleveren van de AI-agents en tools die er draaien
- 57%
- van de medewerkers voert gevoelige bedrijfsdata in bij AI-tools
- 68%
- doet dat bewust via een persoonlijk account, buiten je zicht
Drie wettelijke kaders tegelijk
- EU AI Act de regels voor general-purpose AI gelden sinds 2 augustus 2025 en de transparantieplicht sinds 2 augustus 2026. De eisen voor hoog-risico systemen zijn verschoven naar december 2027, maar een actuele AI-inventaris en een risicoclassificatie per toepassing zijn de basis waarop de rest rust.
- AVG persoonsgegevens in prompts en antwoorden zijn een verwerking als elke andere, inclusief dataminimalisatie en verantwoordingsplicht.
- NIS2 aantoonbaar risicobeheer en incident response, ook voor de AI-systemen in je keten.
En dan is er de CLOUD Act
De Amerikaanse CLOUD Act verplicht Amerikaanse providers om data te verstrekken wanneer een rechtsgeldig Amerikaans bevel daarom vraagt, ongeacht waar die data fysiek staat. Hosting in een EU-regio van een Amerikaanse hyperscaler verandert dat niet: je data blijft opvraagbaar onder Amerikaans recht. Wie daar niet op wil leunen, houdt de gevoeligste data lokaal en vervangt persoonsgegevens door pseudoniemen voordat een verzoek de cloud in gaat.
Kaders stellen, ruimte geven
Mensen kiezen een veilige weg als die ook de makkelijkste is. Daar is Pilex Secure op gebouwd.
Blokkades opwerpen
- AI verbieden verplaatst het gebruik naar privé-accounts.
- Je leert niets over wat je mensen nodig hebben.
- Compliance bestaat alleen op papier.
Kaders stellen
- Eén beveiligde werkomgeving die prettiger werkt dan de omweg.
- Elk gesprek en elke agent geregistreerd, zonder drempel voor de gebruiker.
- Beleid dat zichtbaar wordt nageleefd.
Inzicht plus een aantrekkelijk alternatief levert meer op dan policy-tekst alleen.
Wat Pilex Secure doet
Agent monitoring
voor technische teams
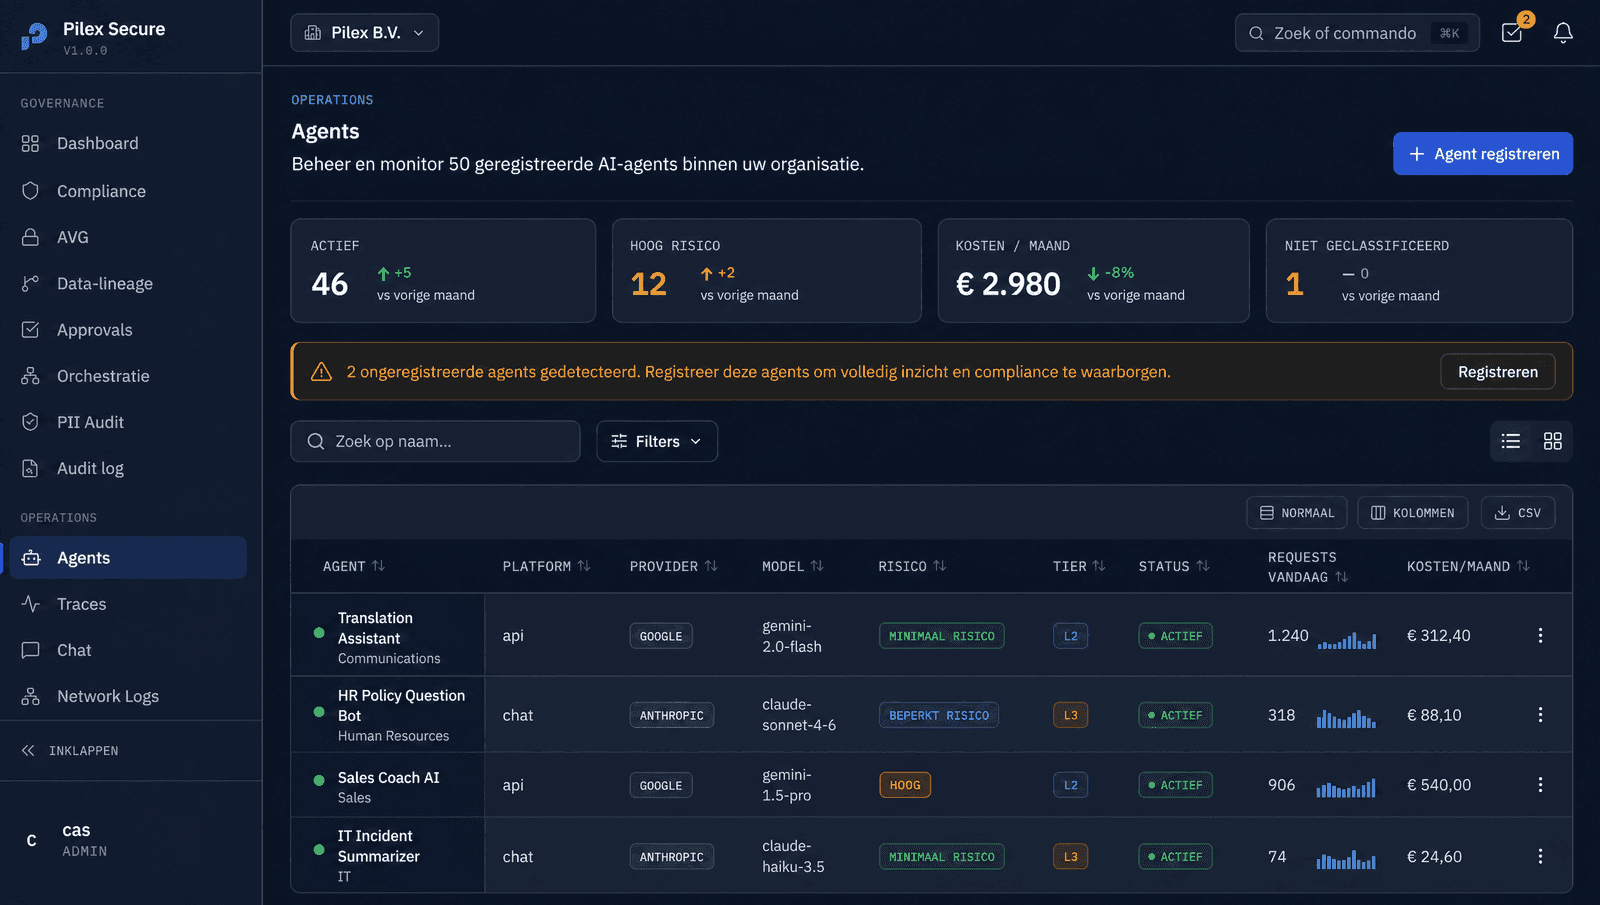
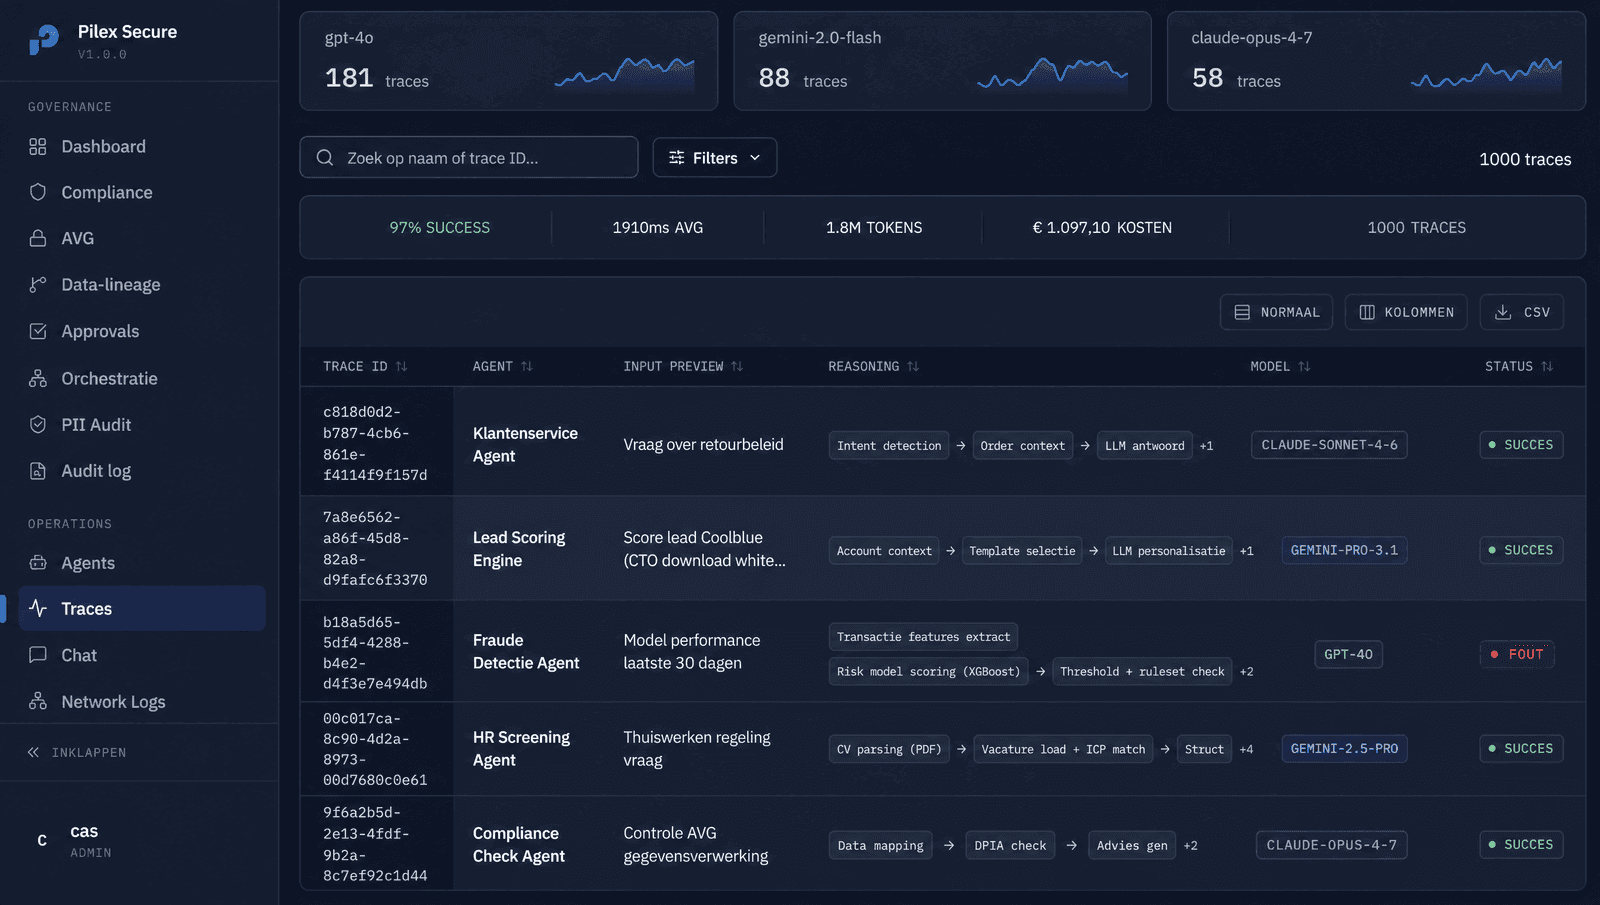
Elke agent staat in het register met eigenaar, doel en risicoklasse. Elke run is terug te lezen in de trace explorer, inclusief de kosten per gesprek.
Beveiligde AI-werkomgeving
voor medewerkers
Eén chat-omgeving met Claude, GPT, Gemini en lokale modellen. PII-filtering ingebouwd, audit-trail per gesprek, inloggen met het bestaande Microsoft-account.
Shadow AI-detectie
voor security en compliance
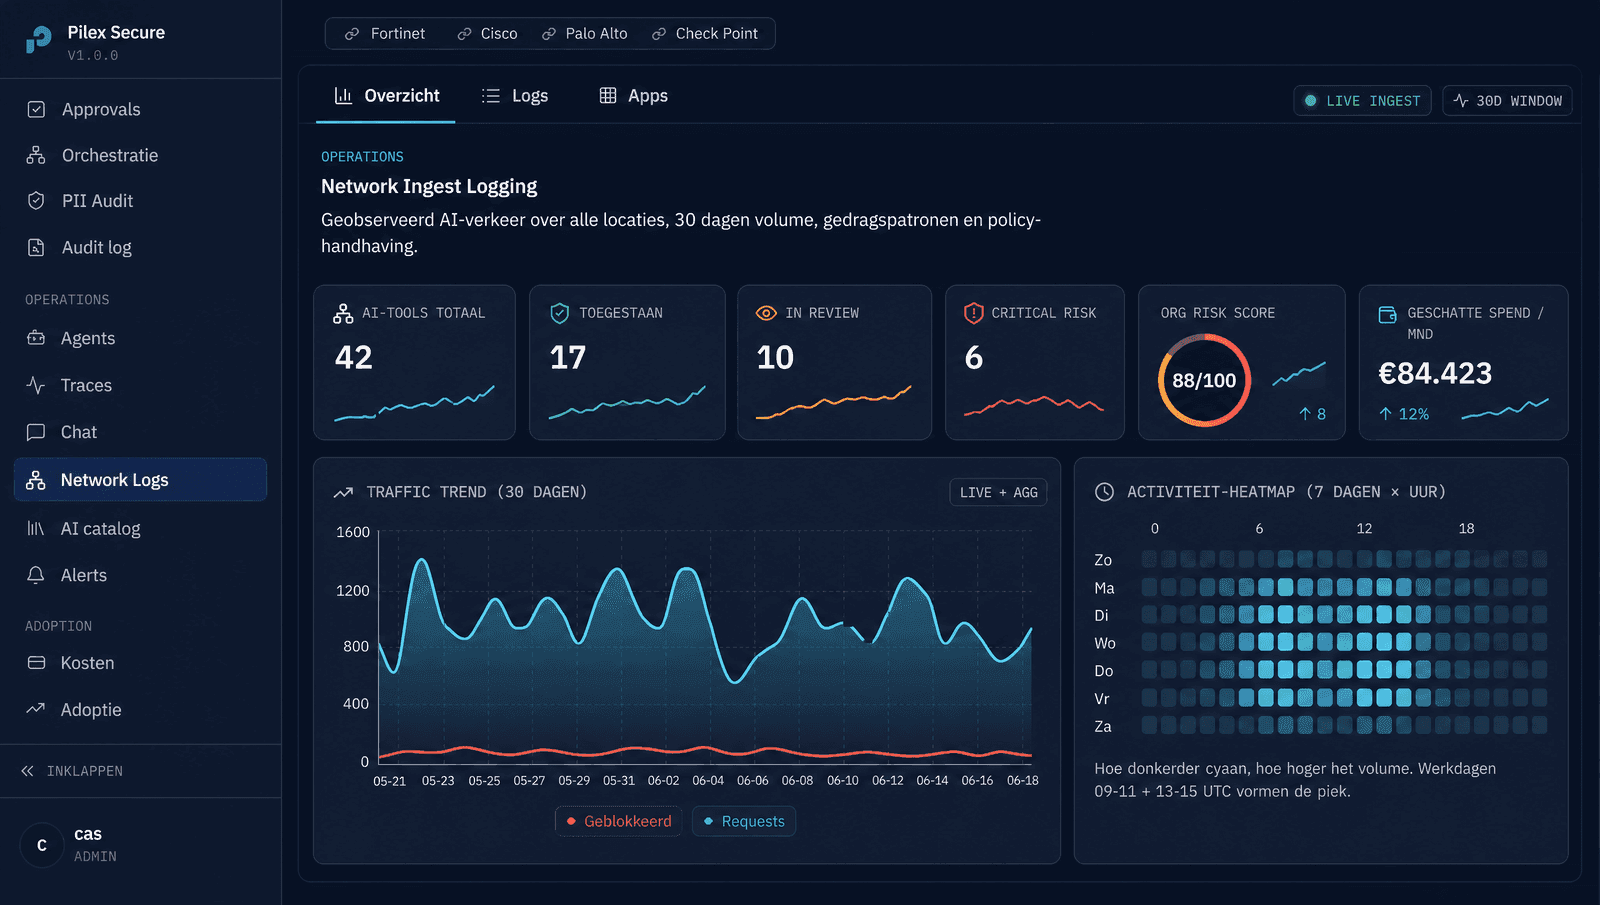
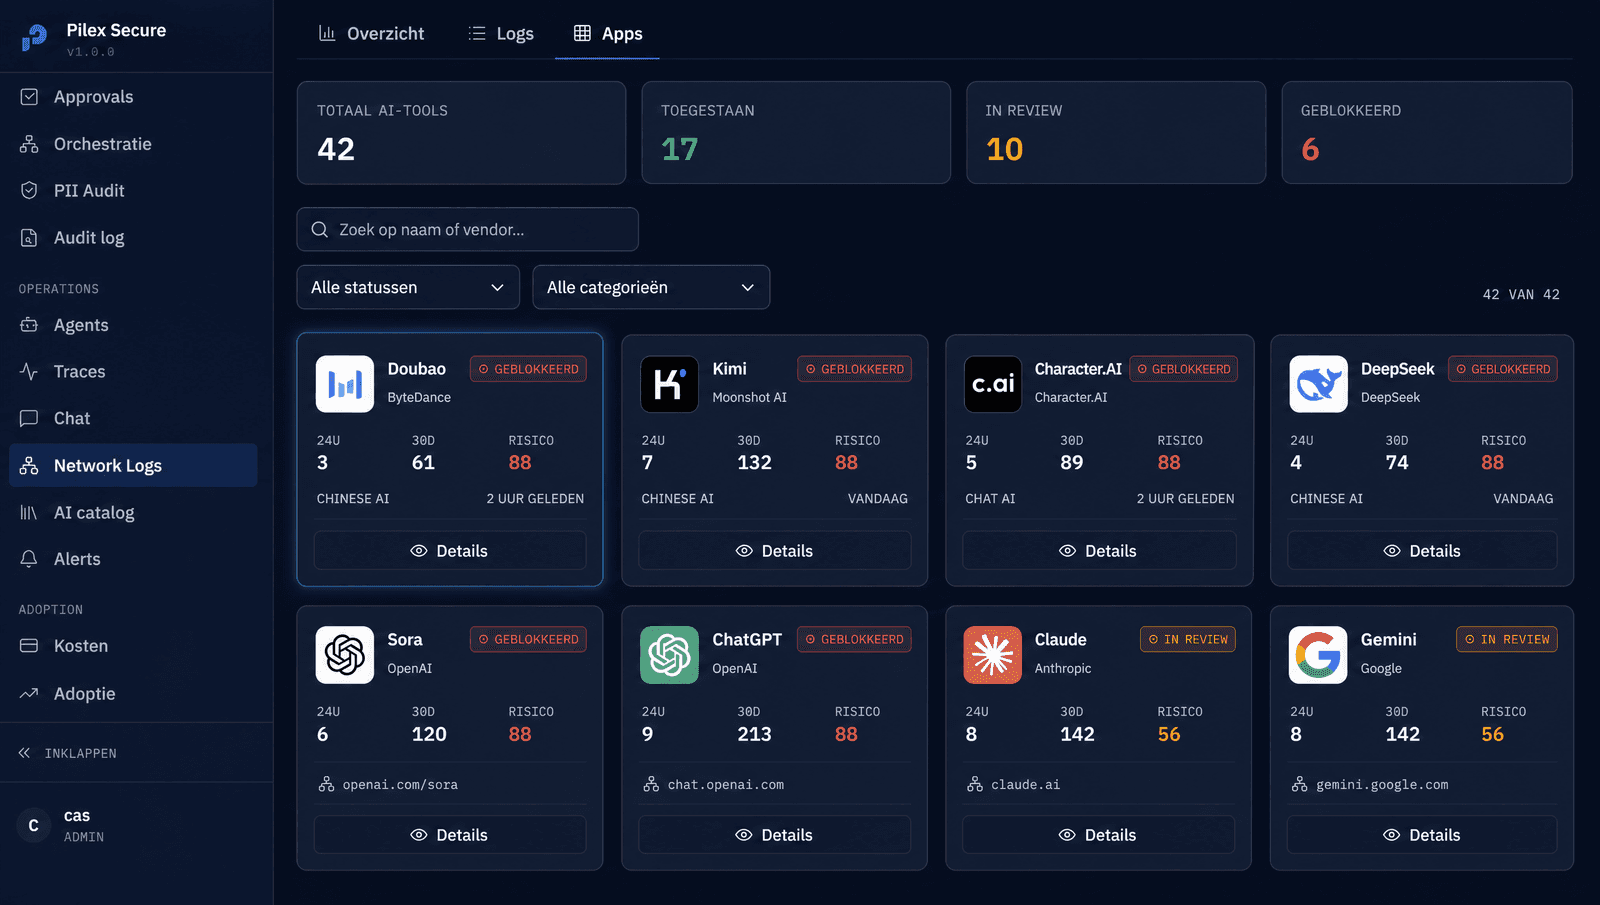
Detectie van AI-gebruik buiten de kaders op basis van netwerk-logs, via integratie met Fortinet, Palo Alto, Cisco, Zscaler en Netskope.
Wat er in het platform zit
Twaalf functies, gegroepeerd op wat je ermee aantoont. Bij de compliance-functies staat het wetsartikel dat erom vraagt.
Monitoring
Agent register
Alle agents en AI-toepassingen in één register, met eigenaar, doel en risicoklasse: de AI-inventaris die de EU AI Act van je verwacht.
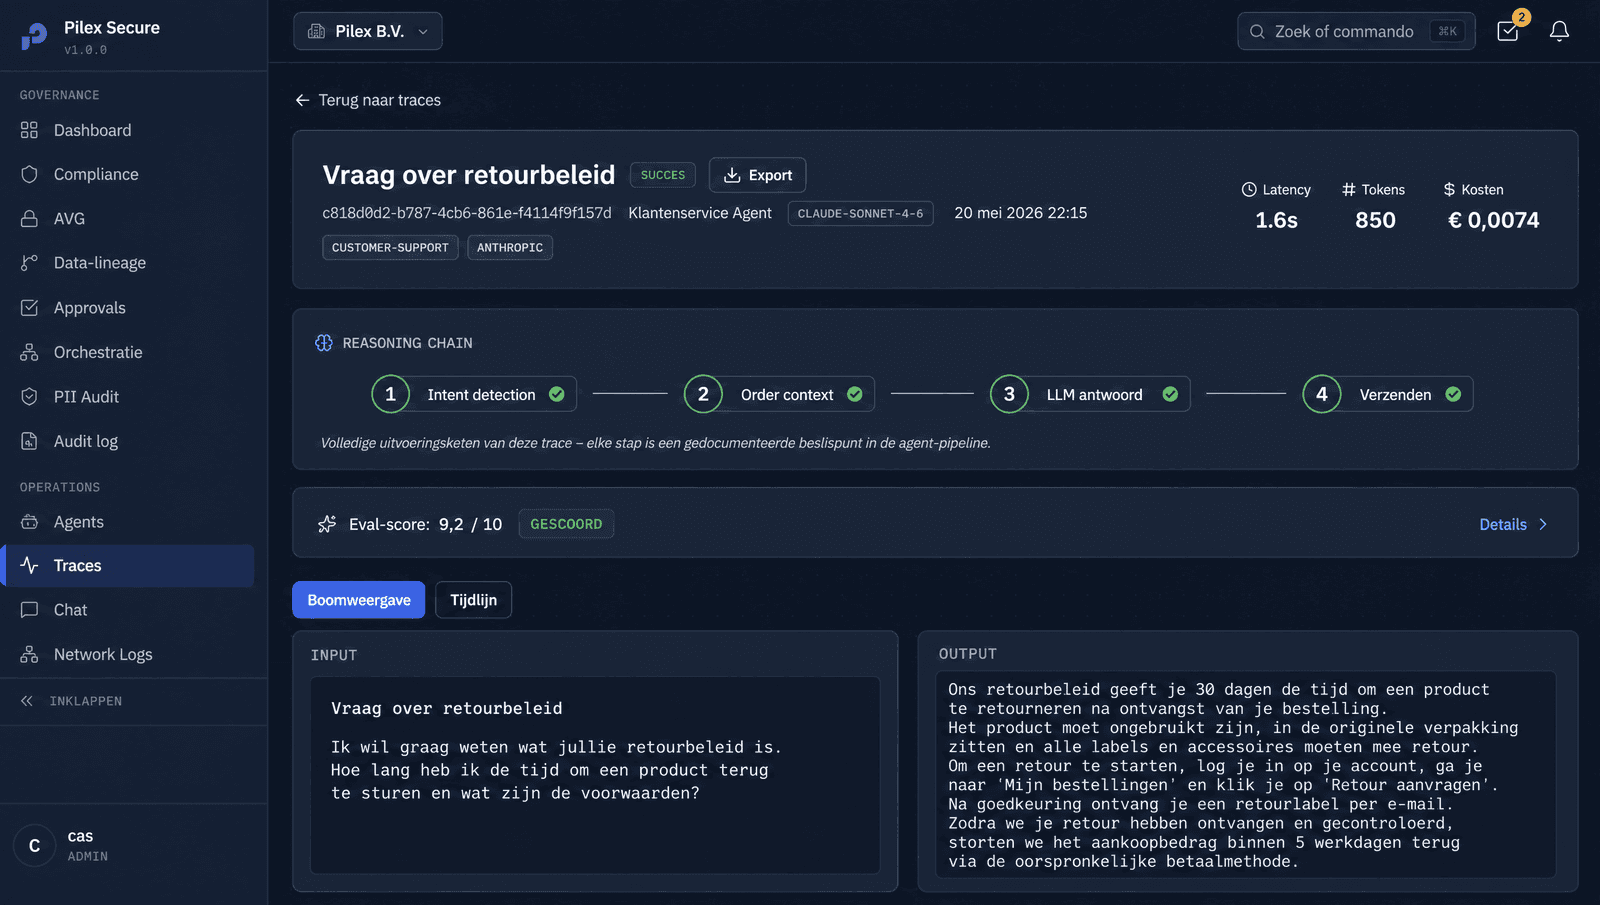
Trace explorer
Elke run stap voor stap terug te lezen. Verplicht onder EU AI Act art. 12, recht op uitleg art. 86.
Kosten
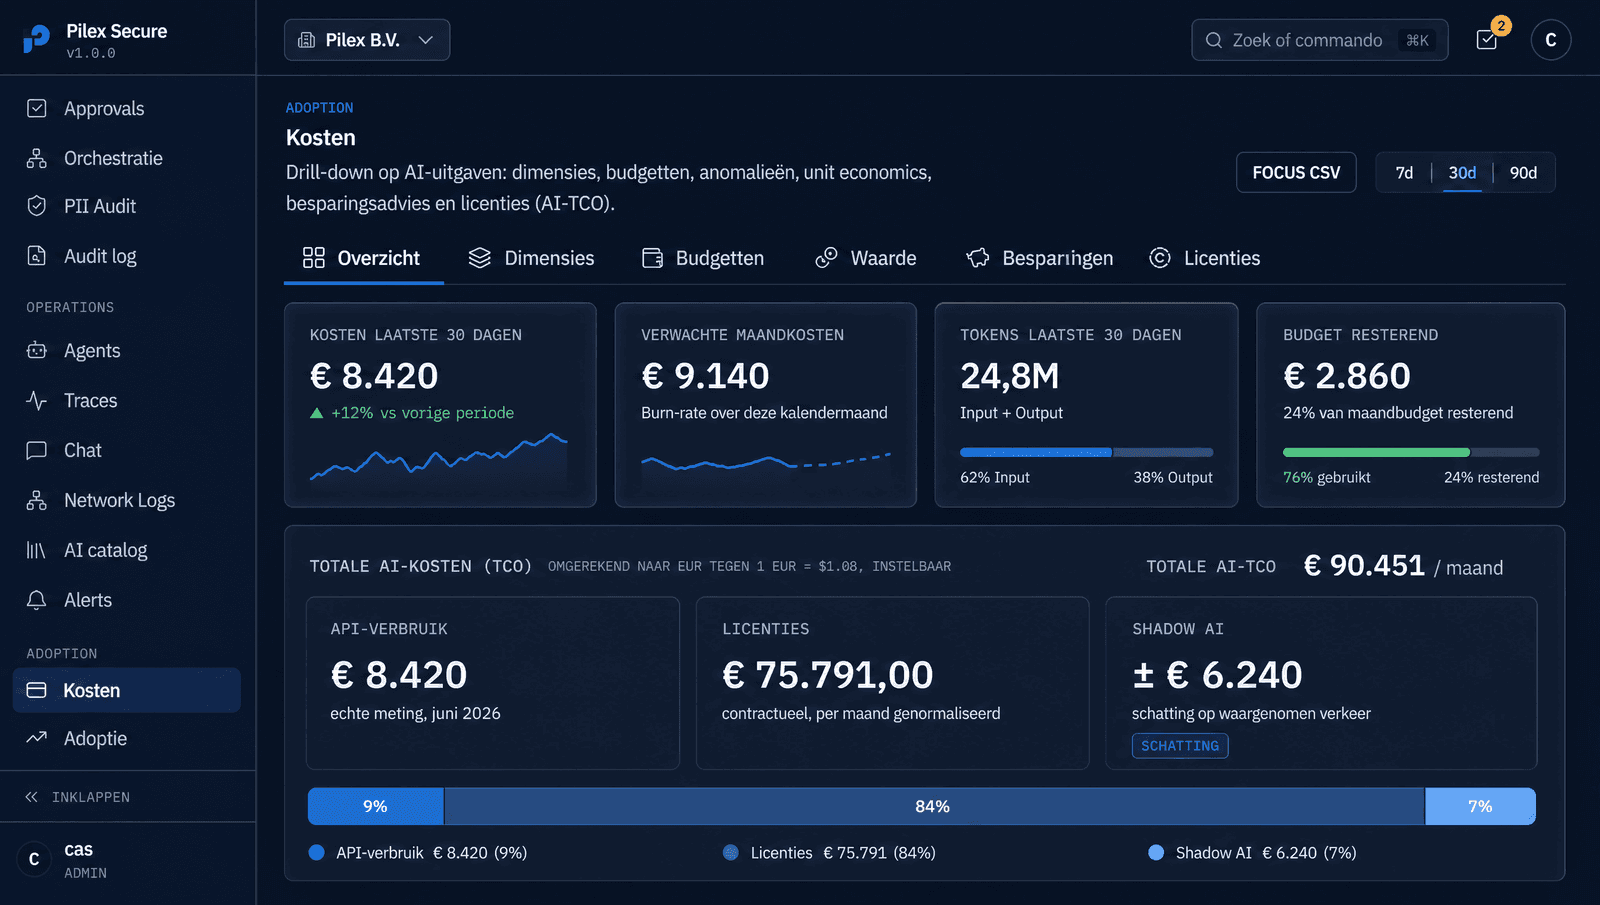
Kosten-dashboard
Uitgaven per team, per model en per agent, realtime.
Evaluaties
Kwaliteitsmetingen op antwoorden, zodat je op cijfers bijstuurt.
Security
Beveiligde AI-chat
Eén werkomgeving voor Claude, GPT, Gemini en lokale modellen, met single sign-on via Microsoft Entra ID.
PII-filtering
Persoonsgegevens worden lokaal gedetecteerd en gepseudonimiseerd vóór elk cloud-verzoek: AVG-dataminimalisatie (art. 5.1c) en privacy by design (art. 25).
Compliance
EU AI Act-risicobord
Risicoclassificatie per toepassing, met de actiepunten per risicoklasse.
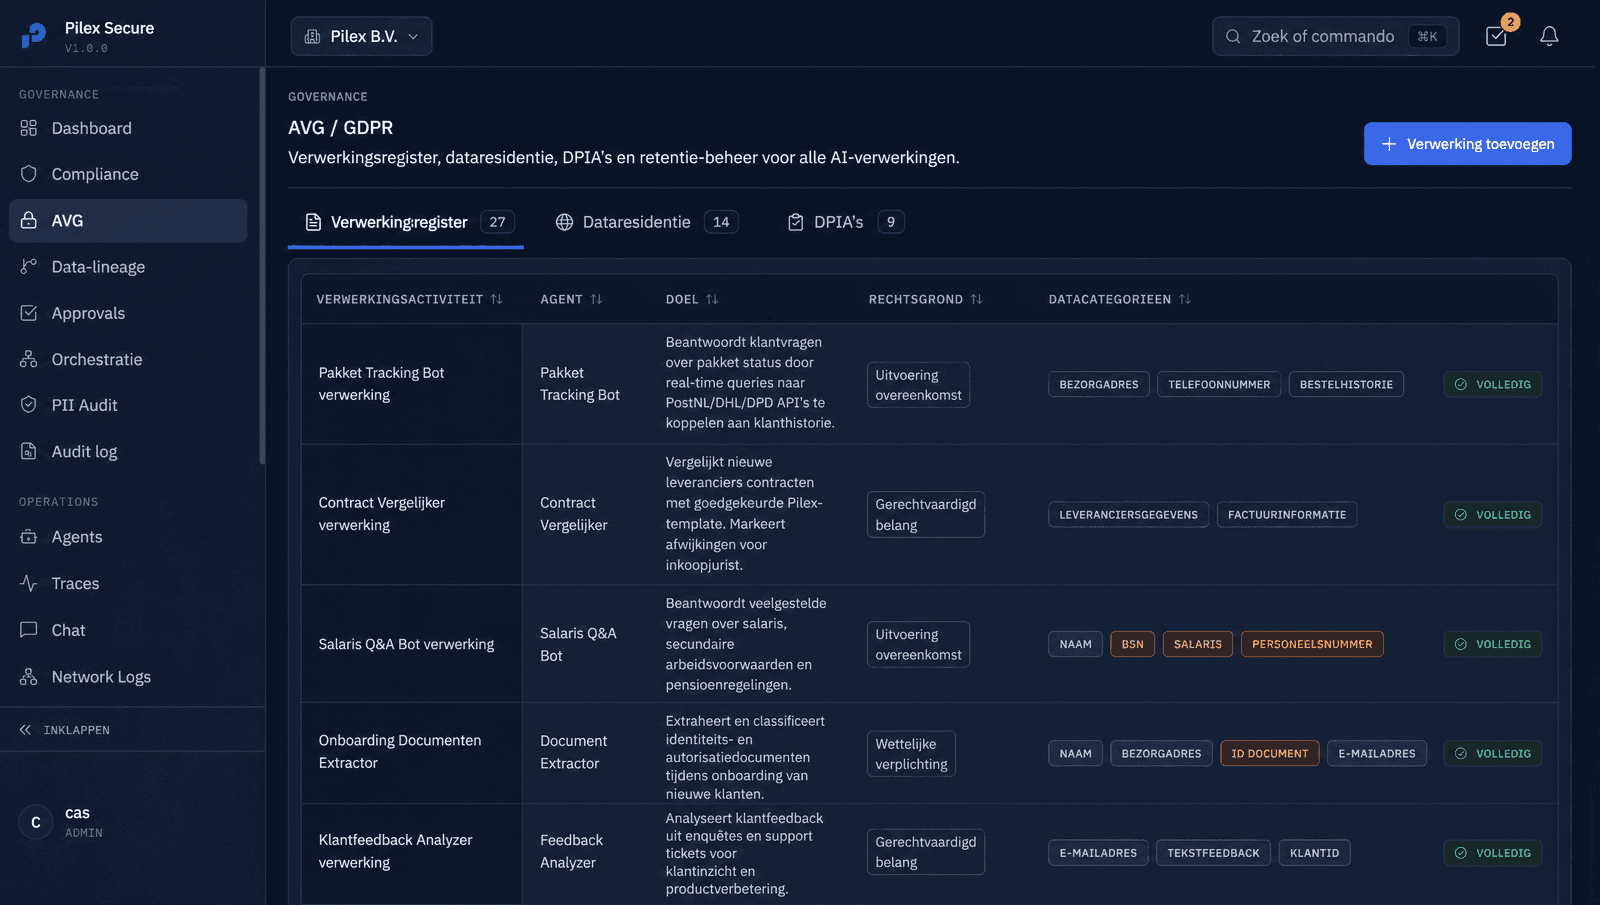
AVG-module en DPIA (GDPR)
DPIA-ondersteuning per use-case; gepseudonimiseerde data valt buiten de AVG-scope (recital 26).
Beheer
Audit-trail en log retention
Bewaartermijnen en onweerlegbare logs, ingericht conform NIS2.
Rollen en SSO
Rolgebaseerde toegang gekoppeld aan Microsoft Entra ID.
Rapportage
Shadow AI-dashboard
AI-gebruik buiten de kaders zichtbaar op basis van firewall- en netwerk-logs.
Bestuursrapportage
Periodieke rapportage over gebruik, kosten, incidenten en compliance-status, klaar voor directie en auditor.
Persoonsgegevens verlaten je omgeving niet
Labels als [PERSOON] gooien context weg en maken antwoorden slechter. Pilex Secure vervangt persoonsgegevens door realistische pseudoniemen: het model houdt de samenhang en je echte data bereikt nooit de cloud. De detectie draait lokaal op Microsoft Presidio. Ook met EU-hosting geldt: wat het model niet ziet, kan niet lekken.
Vier dataklassen, vier routes
Tier 1, Publiek: direct naar de cloud. Marketingcontent, openbare rapporten.
Tier 2, Intern: met standaardcontroles. Interne notities, analyses.
Tier 3, Vertrouwelijk: gepseudonimiseerd naar de cloud. Klantnamen, contracten, financiële details.
Tier 4, Beperkt: alleen lokaal. BSN, gezondheidsdata, biometrie, juridische dossiers. Verlaat je infrastructuur nooit.
Hoe je bepaalt welke data waarheen mag, en wat een EU-regio wel en niet oplost, lees je bij soevereine AI.
Iedereen ziet precies wat bij de rol hoort
| Rol | Ziet | Beheert |
|---|---|---|
| Directie | kosten, gebruik en compliance-status op hoofdlijnen | leest rapportages |
| IT-beheerder | alle agents, integraties en logs | koppelingen, modellen en toegang |
| Compliance officer | risicobord, DPIA's en audit-trail | risicoclassificaties en bewaartermijnen |
| Afdelingsmanager | gebruik en kosten van het eigen team | teamtoegang |
| AI engineer | traces en evaluaties | agents, prompts en guardrails |
| Medewerker | de eigen gesprekken | de eigen werkruimte |
Deze rechten zijn afgedwongen op API- en databaseniveau via row-level security, niet alleen in de interface. Single sign-on via Microsoft Entra ID.
Drie zones, jij kiest waar de data staat
Van kick-off tot eindevaluatie in twaalf weken
Het volledige traject loopt in zeven fasen, van de inrichting van het platform tot de training van je team.
Fase 1
Intake & kick-off
- Pilex doet
- brengt je omgeving, AI-gebruik en doelen in kaart.
- Jij doet
- zorgt dat directie, IT en compliance aan tafel zitten.
Fase 2
Procesanalyse & risicoclassificatie
- Pilex doet
- vult de AI-inventaris en het risicobord.
- Jij doet
- geeft toegang tot documentatie en de juiste mensen.
Fase 3
Voorstel en business case
- Pilex doet
- levert scope, planning en business case.
- Jij doet
- neemt het besluit.
Fase 4
Infrastructuur opzetten
- Pilex doet
- richt het platform in, met SSO en Europese endpoints waar dat kan.
- Jij doet
- levert een IT-contactpersoon.
Fase 5
Bouwen, testen en trainen
- Pilex doet
- bouwt de eerste agents en traint je team.
- Jij doet
- levert testgebruikers en echte casussen.
Fase 6
Integratie & monitoring
- Pilex doet
- zet koppelingen en dashboards live.
- Jij doet
- belegt het beheerproces intern.
Fase 7
Meten, optimaliseren en opschalen
- Pilex doet
- evalueert en levert het opschaalplan.
- Jij doet
- kiest de prioriteiten voor de volgende fase.
Waarom organisaties voor Pilex Secure kiezen
01
Grip en ruimte tegelijk.
Je mensen werken vrij met AI, jij ziet en stuurt wat er gebeurt.
02
Werkt voor alle AI, ook buiten Microsoft.
Van Copilot tot ChatGPT tot eigen agents: alles in één register.
03
Jouw regio, compliant by design.
Je data blijft in Europa als je dat vastlegt, en compliance zit er vanaf de eerste dag in.
04
Begeleiding én een platform.
Van intake tot doorlopend beheer. Bekijk wat managed AI services via Beheer inhoudt.
Benieuwd hoe we dit aanpakken? Bekijk onze werkwijze in zeven fasen.
Software kiezen
Waar let je op bij AI-governance software?
Of je nu zoekt naar een AI-governance tool, AI compliance software of een platform voor risicobeheer: op deze zes onderdelen vergelijk je leveranciers. Vraag ze er allemaal naar, ons ook.
Een AI-inventaris met eigenaar en risicoklasse
Alle agents en AI-toepassingen in één register, met eigenaar, doel en risicoklasse. Dat is de inventaris die de EU AI Act van je verwacht.
Risicobeheer volgens een vast raamwerk
Een risicoclassificatie per toepassing, met de actiepunten per risicoklasse, en DPIA-ondersteuning per use-case.
Een audit trail en dossiervorming
Elke run stap voor stap terug te lezen (artikel 12 en 86), met bewaartermijnen en onweerlegbare logs conform NIS2. Zo bouw je het dossier op dat een auditor vraagt.
Oversight op shadow AI
AI-gebruik buiten de kaders zichtbaar op basis van firewall- en netwerklogs, zodat het toezicht niet stopt bij de tools die je zelf hebt uitgerold.
Kosten per team, model en agent
Uitgaven realtime per team, per model en per agent, zodat AI-kosten niet ongemerkt oplopen.
Een governance console per rol
Rolgebaseerde toegang via Microsoft Entra ID, afgedwongen op API- en databaseniveau, en een bestuursrapportage voor directie en auditor.
Welke vier soorten aanbieders er zijn, lees je in de gids AI-governance software kiezen.
Pilex Secure of een alternatief: wat past bij jou?
- Is een GRC-platform met een AI-module genoeg?
- Voor het dossier vaak wel. Een GRC-platform houdt het register, de beoordelingen en het bewijs bij, naast privacy en risicobeheer. Dat is handig als je het al gebruikt. Vraag wel hoe nieuwe AI-toepassingen erin komen: automatisch, of pas als iemand een formulier invult. Pilex Secure zit in het verkeer zelf en registreert runs, kosten en shadow AI. De twee vullen elkaar aan.
- Is Microsoft Purview genoeg voor AI-governance?
- Binnen Microsoft 365 kom je er ver mee. Volgens de documentatie van Microsoft legt Purview prompts en antwoorden van ondersteunde AI-apps vast in het auditlogboek, kent het bewaartermijnen en kan het waarschuwen als iemand gevoelige gegevens deelt met een AI-site. Een agent die een leverancier buiten Microsoft bouwde, of een lokaal model, staat er niet vanzelf in. Draait al je AI in Microsoft, begin dan daar. Gebruik je ook ChatGPT, Claude of eigen agents, dan heb je een register nodig dat alles dekt.
- Kun je AI-governance in een spreadsheet bijhouden?
- Ja, bij een handvol AI-toepassingen. Een goed bijgehouden lijst met per toepassing de eigenaar, het doel, de risicoklasse en de maatregelen volstaat dan. Software wordt zinvol zodra de lijst sneller verandert dan je hem kunt bijhouden, of zodra je logging en bewijs voor een auditor nodig hebt. Een spreadsheet logt niets.
- Wat gebeurt er als je niets regelt?
- Het gebruik gaat door, buiten je zicht. 57% van de medewerkers voert gevoelige bedrijfsdata in bij AI-tools en 68% gebruikt bewust een persoonlijk account. Je hebt dan geen inventaris, geen logging en geen antwoord als een klant of toezichthouder vraagt wat er met zijn gegevens gebeurde.
- Wanneer is Pilex Secure te veel?
- Als je een handvol AI-toepassingen hebt, geen gevoelige data verwerkt en niemand om bewijs vraagt. Begin dan met een AI-beleid op één A4 en een lijst van wat er draait. Het gratis sjabloon helpt daarbij.
Pilex Secure naast Microsoft Copilot
Copilot en Pilex Secure lossen verschillende problemen op. Copilot is een assistent die werk uit handen neemt binnen Microsoft 365. Pilex Secure is de governance-laag daarboven, die registreert en bewaakt wat alle AI in je organisatie doet, Copilot inbegrepen. De meeste organisaties zetten ze naast elkaar in.
| Criterium | Microsoft Copilot | Pilex Secure |
|---|---|---|
| Wat het is | Een AI-assistent die meewerkt in Word, Excel, Outlook en Teams. | Een governance-platform dat registreert en bewaakt welke AI er draait en wat die doet. |
| Dekking | Binnen Microsoft 365. Buiten die omgeving heeft Copilot geen zicht. | Alle AI in de organisatie: Copilot, ChatGPT, Claude, Gemini, lokale modellen en eigen agents. |
| Werken in de tekst zelf | Sterker. Copilot zit in het document en kent de context van je bestanden en agenda. | Niet het doel. Pilex Secure biedt een beveiligde chat, maar werkt niet mee in je documenten. |
| Kosteninzicht | Per licentie inzichtelijk, niet per team, model of agent. | Uitgaven per team, per model en per agent, realtime. |
| Audit-trail | Logging binnen Microsoft Purview, gericht op Microsoft-diensten. | Elke run stap voor stap terug te lezen, over alle AI-tools heen, met bewaartermijnen conform NIS2. |
| Shadow AI | Geen zicht op AI-gebruik buiten Microsoft. | Detectie op basis van firewall- en netwerk-logs, onafhankelijk van leverancier. |
| Dataresidentie | EU Data Boundary voor Microsoft-diensten; Microsoft blijft een Amerikaanse verwerker. | Bij voorkeur een EU-regio, met pseudonimisering vóór elk cloud-verzoek en de gevoeligste data alleen lokaal. |
| EU AI Act-verplichtingen | Levert bouwstenen, maar geen inventaris of risicoclassificatie over je hele AI-landschap. | Inventaris, risicoclassificatie per toepassing en logging als werkende functies. |
| Inrichting | Aanzetten per licentie; werkt direct binnen een bestaande Microsoft-omgeving. | Vraagt een implementatietraject: koppelen, classificeren en rollen beleggen. |
Vergelijking op basis van de functies zoals beschikbaar in juli 2026. Copilot en Pilex Secure sluiten elkaar niet uit: het platform registreert ook wat Copilot doet.
Verder lezen in de kennisbank
Wat er nu echt geldt, wat je met bedrijfsdata mag, en hoe je ziet welke AI er buiten je zicht draait.
Alle gidsenVeelgestelde vragen
AI-governance software geeft je één overzicht van alle AI in je organisatie en het bewijs dat je er grip op hebt. Let op vijf onderdelen: een register van alle agents en AI-toepassingen met eigenaar en risicoklasse, een risicoclassificatie per toepassing volgens de EU AI Act, een audit-trail waarin elke run terug te lezen is, inzicht in de kosten per team, model en agent, en zicht op AI-gebruik buiten de kaders (shadow AI). Pilex Secure heeft deze onderdelen als werkende functies, plus PII-filtering, een DPIA-module en een bestuursrapportage.
Door AI-governance aan te sluiten op wat je al hebt. Pilex Secure gebruikt je bestaande Microsoft Entra ID voor single sign-on en rollen, leest firewall- en netwerklogs voor de shadow AI-detectie en bewaart de audit-trail met bewaartermijnen conform NIS2. De rechten worden afgedwongen op API- en databaseniveau. Zo wordt AI een onderdeel van je informatiebeveiliging in plaats van een apart eiland.
Door het gebruik zichtbaar te maken en een veilig alternatief te bieden. De shadow AI-detectie toont AI-gebruik buiten de kaders op basis van netwerklogs. De beveiligde AI-werkomgeving geeft medewerkers Claude, GPT, Gemini en lokale modellen binnen je kaders, met PII-filtering die persoonsgegevens pseudonimiseert vóór elk cloud-verzoek. Een verbod werkt averechts; een makkelijke veilige route werkt wel.
Pilex, met Pilex Secure: een EU AI Act-inventaris en risicobord, DPIA-ondersteuning per use-case, en incident response en audit logging conform NIS2. De organisatorische stappen pakken we samen op in het implementatietraject, zodat je bij een controle laat zien hoe het loopt.
Alle drie de namen passen. Pilex Secure is AI-governance software: één register van alle agents en AI-toepassingen, met eigenaar en risicoklasse. De compliance-functies, zoals het EU AI Act-risicobord, de DPIA-module en de audit-trail, laten zien dat je voldoet aan de EU AI Act, de AVG en NIS2. Elke gebruiker krijgt een eigen rol.
Voor Nederlandse organisaties waar AI al op meer plekken draait dan iemand kan overzien: medewerkers met ChatGPT of Copilot, een paar eigen agents en een directie of auditor die vraagt wat er gebeurt. Directie, IT, compliance, afdelingsmanagers en AI engineers krijgen elk een eigen rol. Heb je een handvol toepassingen en geen gevoelige data, dan volstaat een goed bijgehouden lijst.
Het traject loopt van kick-off tot eindevaluatie in 12 weken, in zeven fasen. Daarin vullen we de AI-inventaris en het risicobord, richten we het platform in met single sign-on, zetten we koppelingen en dashboards live en trainen we je team.
Het principe is een vast maandbedrag per agent, met modulaire add-ons. Je weet dus vooraf wat je per maand kwijt bent. Bedragen staan niet op de site, omdat ze afhangen van het aantal agents en de inrichting. In de demo rekenen we jouw situatie door.
Een AI-risicobeheer platform legt per AI-toepassing vast welk risico eraan hangt en wat je eraan doet. In Pilex Secure is dat het EU AI Act-risicobord: een risicoclassificatie per toepassing, met de actiepunten per risicoklasse. Daarbij horen DPIA-ondersteuning per use-case en incident response en audit logging conform NIS2.
Pilex Secure is AI audit trail software uit Nederland, ontwikkeld door Pilex in Volendam. In de trace explorer lees je elke run van een agent stap voor stap terug, wat aansluit op artikel 12 van de EU AI Act. De logs zijn onweerlegbaar en krijgen bewaartermijnen conform NIS2. De regio waar de data staat, spreken we per project af.
Het dashboard van Pilex Secure toont actieve agents, compliance-score, kosten en risico's in één beeld. Daaronder zitten aparte dashboards: het kosten-dashboard met de uitgaven per team, model en agent, en het shadow AI-dashboard met AI-gebruik buiten de kaders. Iedere rol ziet alleen wat bij die rol hoort.
Vier dingen vormen de basis: een actuele inventaris van alle AI-systemen, een risicoclassificatie per toepassing, logging en uitlegbaarheid voor hoog-risico systemen (art. 12 en art. 86) en een belegd governance-proces. De regels voor general-purpose AI gelden sinds 2 augustus 2025, de transparantieplicht van artikel 50 sinds 2 augustus 2026. De eisen voor hoog-risico systemen zijn met de Digital Omnibus verschoven naar december 2027, dus daar heb je meer tijd dan gedacht. Pilex Secure levert de inventaris, het risicobord en de logging als werkende functies, zodat je bij een controle laat zien hoe het loopt. De resterende organisatorische stappen pakken we samen op in het implementatietraject.
Een werkbaar AI-beleid telt zeven onderdelen: welke AI-systemen er draaien en wie ervoor verantwoordelijk is, welke data elk systeem mag zien, wat per rol is toegestaan, hoe je dat controleert, hoe je AI-geletterdheid opbouwt, wat er gebeurt bij een incident en hoe je het beleid actueel houdt. Begin met een inventaris en een risicoclassificatie per toepassing; dat is ook de basis die de EU AI Act vraagt. Leg daarnaast vast hoe medewerkers wél veilig met AI kunnen werken, zodat het beleid de makkelijkste weg wordt en geen verbodsbord. Pilex Secure maakt zo'n beleid uitvoerbaar: het register, de rollen en kaders en de audit-trail zetten de regels om in werkende functies.
Ja. Het platform registreert en bewaakt al het AI-gebruik in je organisatie: Copilot binnen Microsoft 365, maar ook ChatGPT, Claude, Gemini, lokale modellen en eigen agents. De beveiligde werkomgeving biedt meerdere modellen naast elkaar en de shadow AI-detectie kijkt op netwerkniveau, onafhankelijk van leverancier. Inloggen verloopt via je bestaande Microsoft Entra ID, maar dat is een koppeling, geen voorwaarde voor de rest.
Dat spreken we per project af, multi-tenant of volledig dedicated. Waar een aanbieder een regio laat kiezen, kiezen we bij voorkeur een EU-regio, en wil je dat alles binnen de Europese Economische Ruimte blijft, dan leggen we dat vast in de overeenkomst. Een deel van de partijen eronder is Amerikaans, en een Europese regio haalt de CLOUD Act niet weg. Daarom zit de bescherming in de opzet. Tier 4-data zoals BSN en gezondheidsgegevens verlaat je eigen omgeving nooit: die wordt on-premise verwerkt, op modellen die alleen voor jou draaien. Voor cloudmodellen worden persoonsgegevens vóór elk verzoek gepseudonimiseerd. Welke partijen je data verwerken, waar en met welke waarborg, staat op onze lijst van subverwerkers.
Copilot is een AI-assistent binnen Microsoft 365; Pilex Secure is de governance-laag over al je AI heen, inclusief Copilot. Het platform registreert wat Copilot en andere tools doen, meet kosten en gebruik, en bewaakt de kaders die je stelt. Je hoeft dus niet te kiezen: organisaties zetten Copilot en Pilex Secure naast elkaar in.
Je opent het register en het risicobord en laat zien welke AI-systemen er draaien, hoe ze geclassificeerd zijn en wie waarvoor verantwoordelijk is. De audit-trail toont per agent en per gesprek wat er is gebeurd, met bewaartermijnen conform NIS2. De DPIA-module documenteert de afwegingen per use-case. De bestuursrapportage vat dit periodiek samen, zodat een audit geen project wordt maar een uitdraai.
Klaar om grip te krijgen op AI?
Plan een demo van 30 minuten met je eigen use-case. Je ziet het register, de werkomgeving en het risicobord met jouw situatie ernaast.